

AI đang rút ngắn thời gian biến lỗ hổng bảo mật thành công cụ tấn công trong vòng 24 giờ, còn nhiều doanh nghiệp mất 1-2 tháng để khắc phục, theo đại diện Microsoft.
Theo Báo cáo Phòng thủ Kỹ thuật số 2026, được Microsoft công bố ngày 23/10, Việt Nam đứng thứ 7 khu vực châu Á - Thái Bình Dương và thứ 20 trên toàn cầu về tần suất bị ảnh hưởng bởi hoạt động đe dọa mạng nửa đầu 2026.
Hãng công nghệ Mỹ cũng đánh giá AI đang tăng tốc cả hoạt động tấn công lẫn phòng thủ trong an ninh mạng. Ở phía tấn công, khoảng thời gian giữa phát hiện và khai thác lỗ hổng AI đang rút ngắn đáng kể.
Ông Phan Hồng Sơn, Giám đốc Công nghệ của Microsoft Việt Nam, nhấn mạnh "mục tiêu và cách thức tấn công cơ bản không đổi", với các công đoạn như tìm kiếm lỗ hổng, xây dựng công cụ, thực thi lệnh và xâm nhập hệ thống, nhưng AI đang giúp kẻ tấn công thực hiện nhanh hơn với quy mô lớn hơn.
Thống kê của Microsoft cho thấy, thời gian trung vị từ lúc một lỗ hổng được phát hiện thực tế đến khi bị biến thành công cụ tấn công hiện giảm xuống dưới 24 giờ. Do là thống kê trung vị, thời gian thực tế trong nhiều tình huống có thể kéo dài hoặc rút ngắn hơn. Theo ông Sơn, có những lỗ hổng, kẻ gian viết mã tấn công bằng công cụ tự động chỉ trong vài phút, nhiều là vài ngày. Trong khi trước đây, việc này thường phải tính theo tuần hoặc tháng.

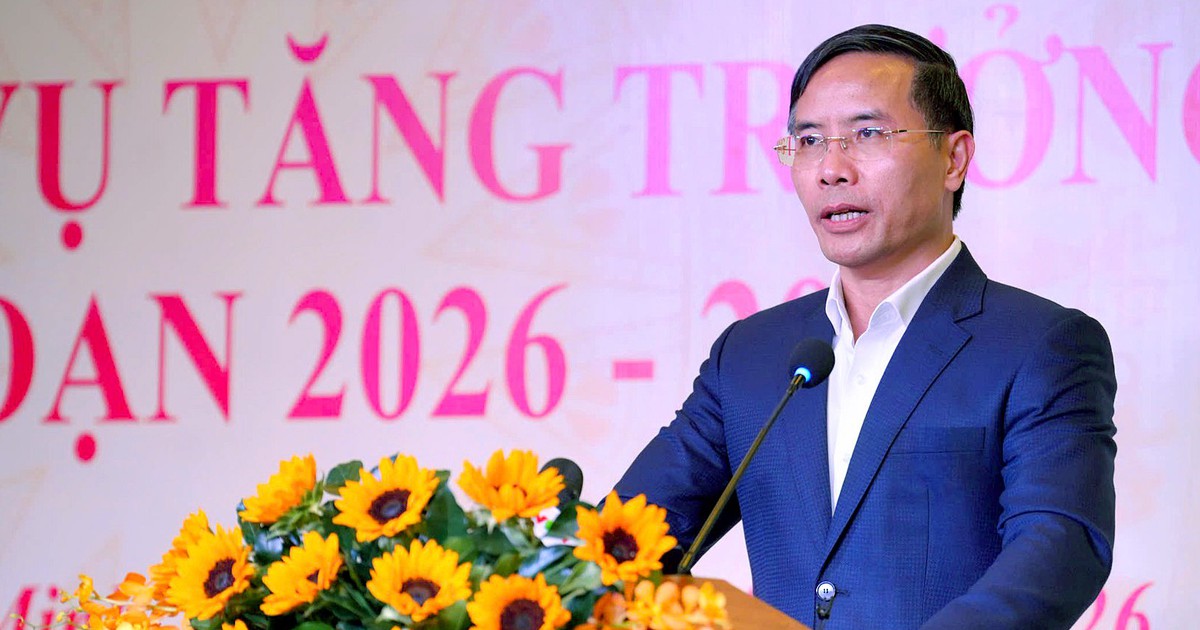
Ông Phan Hồng Sơn, Giám đốc Công nghệ của Microsoft Việt Nam, trong buổi gặp gỡ báo chí, tháng 10/2026. Ảnh: Lưu Quý
Trong khi đó, sự phát triển của AI cũng được cho là nguyên nhân giúp mở rộng khả năng tìm kiếm lỗ hổng. Thống kê nửa đầu 2026, sau khi nhiều công cụ AI được dùng trong an ninh mạng, số lượng lỗ hổng được công bố đạt 40.000, bằng cả năm 2025.
Microsoft cũng đánh giá AI đang mở rộng từ vai trò hỗ trợ sang trực tiếp điều phối và hướng tới tự thực hiện cuộc tấn công. Báo cáo của Microsoft cho biết, trong một thử nghiệm có kiểm soát, một hệ thống AI đã thực hiện liên tiếp 32 bước của một cuộc tấn công.
Ở chiều ngược lại, AI mở ra cách thức mới cho lực lượng phòng thủ. Việc ứng dụng để phân tích mã nguồn giúp các tổ chức phát hiện lỗ hổng sớm hơn và củng cố phần mềm trước khi bị khai thác; đồng thời, đội ngũ bảo mật có thể dùng AI để kết nối các dấu hiệu bất thường, điều tra và ứng phó mối đe dọa ở tốc độ của máy móc.
Tuy nhiên, nhiều tổ chức vẫn cần từ 30 đến 60 ngày để khắc phục các lỗ hổng nghiêm trọng. Theo đại diện Microsoft, thách thức lớn hiện nay là "khoảng cách giữa thông tin và hành động".
"Tín hiệu từ thiết bị, danh tính, đám mây, email và hệ thống AI chỉ thực sự có giá trị khi được kết nối liên tục với bối cảnh của tổ chức. AI có thể tự động hóa công việc lặp lại để chuyên gia tập trung vào điều tra chuyên sâu, nhưng kinh nghiệm và khả năng phán đoán của con người vẫn đóng vai trò thiết yếu", Microsoft đánh giá.
Một trong những điểm được nhấn mạnh trong báo cáo là danh tính số - con đường xâm nhập quan trọng của tin tặc. Cụ thể, Microsoft cho biết 73,3% nỗ lực xâm nhập ban đầu được ghi nhận có liên quan đến hành vi người dùng, tài khoản hợp lệ hoặc các hình thức lừa đảo phi kỹ thuật, trong đó có phishing. Tỷ lệ vụ xâm nhập có liên quan đến phishing tăng từ 7% năm trước lên 23% trong kỳ báo cáo mới nhất.
Theo ông Sơn, khi nắm được thông tin đăng nhập hợp lệ, tin tặc có thể tiếp cận hệ thống như một người dùng bình thường, khiến việc phát hiện trở nên khó khăn hơn. AI tiếp tục làm phức tạp bài toán khi hỗ trợ tạo nội dung lừa đảo có tính cá nhân hóa hoặc mô phỏng các hoạt động hợp pháp.

Thống kê của Microsoft về tỷ lệ khách hàng chịu ảnh hưởng bởi tấn công mạng và xếp hạng giữa các thị trường về tỷ lệ này. Ảnh: Microsoft
Báo cáo cũng cảnh báo tác động của sự cố an ninh mạng ngày càng vượt xa mục tiêu bị tấn công ban đầu. Khi danh tính, ứng dụng, dữ liệu, điện toán đám mây, chuỗi cung ứng phần mềm và hệ thống AI kết nối chặt chẽ, một vụ xâm nhập có thể dẫn đến đánh cắp dữ liệu, gián điệp mạng, phát tán mã độc tống tiền hoặc làm gián đoạn dịch vụ.
Một ví dụ được hãng ghi nhận là các lệnh độc hại kiểu ClickFix đã được thực thi trên hơn 1,1 triệu thiết bị trong giai đoạn từ tháng 2 đến 5, tăng gấp 8 lần. Với hình thức này, kẻ tấn công tìm cách dụ người dùng tự thực hiện thao tác hoặc chạy lệnh theo hướng dẫn giả mạo, thay vì chỉ dựa vào việc khai thác trực tiếp lỗ hổng kỹ thuật.
Đại diện Microsoft cho rằng doanh nghiệp cần tăng cường bảo vệ danh tính, áp dụng xác thực đa yếu tố, kiểm soát quyền truy cập theo điều kiện và phân tích hành vi để phát hiện dấu hiệu bất thường. Việc một tài khoản đăng nhập từ vị trí khác thường, truy cập dữ liệu với khối lượng lớn hoặc thực hiện thao tác trái với thói quen có thể là tín hiệu cần được kiểm tra.
Hãng cũng khuyến nghị áp dụng mô hình Zero Trust, cấp quyền tối thiểu cần thiết cho từng tài khoản, tăng cường xác thực và rút ngắn thời gian phát hiện, xử lý sự cố. Các tổ chức cũng cần bảo vệ những hệ thống AI đang sử dụng, bởi chúng có thể trở thành mục tiêu tấn công hoặc bị lợi dụng nếu được cấp quyền truy cập quá rộng.
"Câu hỏi không còn chỉ là làm thế nào để ngăn chặn mọi cuộc tấn công, mà làm thế nào để phát hiện sớm hơn, phản ứng nhanh hơn và duy trì khả năng phục hồi khi sự cố xảy ra", ông Sơn nói, khuyến nghị các tổ chức cần hành động ngay từ bây giờ để vừa bảo vệ AI như một phần của hệ sinh thái số, vừa tận dụng chính sức mạnh của AI để nâng cao năng lực phòng thủ.
Lưu Quý